Domain totg.de kaufen?
Wir ziehen mit dem Projekt
totg.de um.
Sind Sie am Kauf der Domain
totg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain totg.de kaufen?
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
Ähnliche Suchbegriffe für Ethical
Top-Angebote
Produkte zum Begriff Ethical:
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
F-SECURE Internet Security Antivirus-Sicherheit 1 Lizenz(en) 1 Jahr(e)Auf einen Blick TypAntivirus-Sicherheit Software-TypAbonnement Anzahl Lizenzen1 Lizenz(en) Lizenzterm1 Jahr(e) VerteilungstypDownload Alle technischen Daten anzeigen (9 Angaben) LizenzTypAntivirus-SicherheitSoftware-TypAbonnementAnzahl Lizenzen1 Lizenz(en)Lizenzterm1 Jahr(e)Anzahl der verwalteten Geräte1 MerkmaleVerteilungstypDownload SystemanforderungUnterstützt Windows-BetriebssystemeJaUnterstützt Mac-BetriebssystemeJaUnterstützte mobile BetriebssystemeAndroid, iOS Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.29,46 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Wie kann man sicherstellen, dass Filesharing legal und ethical ist?
1. Durch die Nutzung von legalen und lizenzierten Plattformen für den Austausch von Dateien. 2. Durch das Einhalten von Urheberrechten und Nutzungsbedingungen. 3. Durch den respektvollen Umgang mit den Werken anderer und die Vermeidung von illegalen Downloads. **


Wie lautet die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?"
Die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?" wäre "Gibt es eine Ethical Hacking Ausbildung?" oder "Wo kann man eine Ethical Hacking Ausbildung machen?" **
Kann man durch ein Ingenieurinformatik-Studium ein Ethical White Hacker werden?
Ein Ingenieurinformatik-Studium kann eine gute Grundlage für eine Karriere als Ethical White Hacker bieten. Während des Studiums können Kenntnisse in Bereichen wie Netzwerksicherheit, Kryptographie und Programmierung erworben werden, die für das Ethical Hacking wichtig sind. Es ist jedoch auch wichtig, zusätzliche spezialisierte Schulungen und Zertifizierungen zu absolvieren, um die erforderlichen Fähigkeiten und Kenntnisse für eine Karriere als Ethical White Hacker zu erlangen. **
Top-Angebote
Produkte zum Begriff Ethical:
-
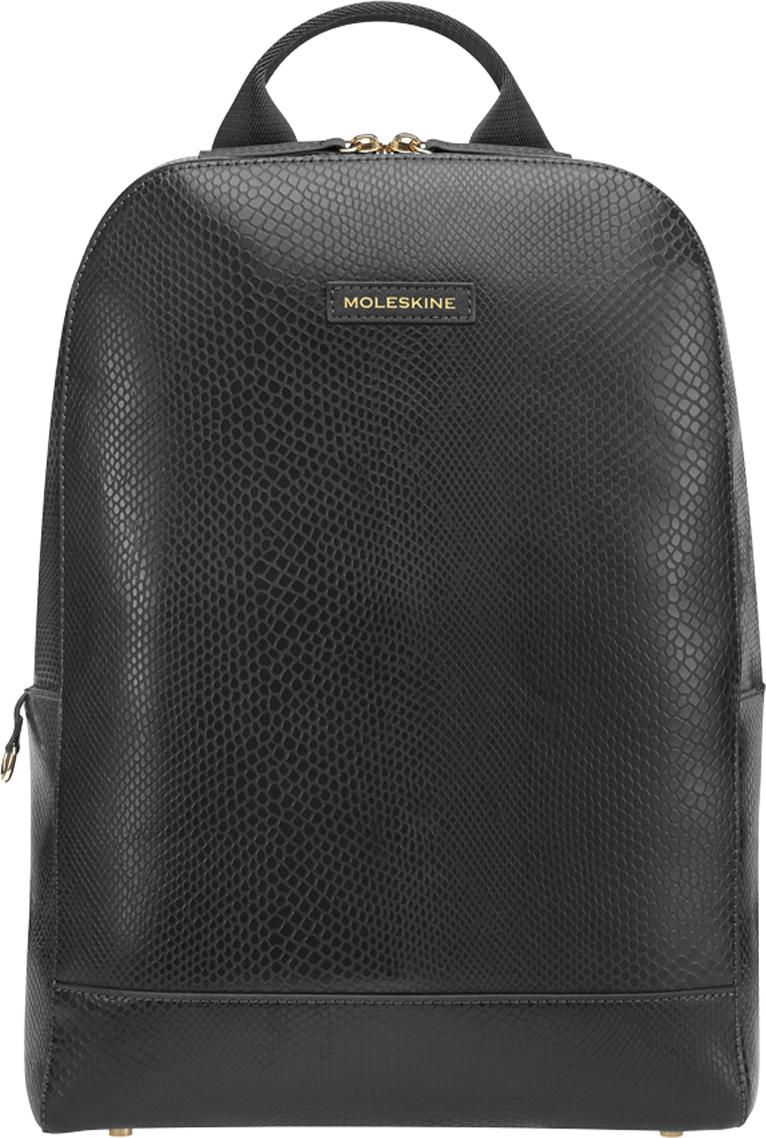
Moleskine Precious & Ethical Rucksack SchwarzEntdecken Sie einen n Rucksack mit außergewöhnlicher Design und Handwerkskunst bis ins Detail. Sein taktiles Außenmaterial Außenschicht wird von VEGEA hergestellt, einem innovativen Unternehmen, das das organische Abfälle aus der italienischen Weinindustrie in neue neue Materialien umwandelt*. Dieser Rucksack enthält einen faltbaren Staubbeutel mit eigenem Ordnungsfach. Außerdem eine Reißverschlusstasche aus demselben Material wie der Rucksack Material des Rucksacks gefertigt ist, und eine dritte Netztasche, in der Sachen zu verstauen. Im Inneren befindet sich ein Schlüsselanhänger an einem langen Band, damit Sie Ihre Schlüssel immer sofort finden und benutzen können, ohne sie ohne sie aus der Tasche zu nehmen. Verstellbare Schultergurte und ein atmungsaktives Netzgewebe am Rücken sorgen für zusätzlichen Tragekomfort unterwegs, ein Gepäckgurt sichert den Rucksack am Koffer auf längeren Reisen Externe Merkmale - Rucksack aus Material mit Python-Effekt (die Außenseite besteht aus 100% V371,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Obix blanc Schaumwein Alkoholfrei Alkoholfrei - Adix Ethical Wine - 0.75LDie Idee zu Obix entstand 2016, als Annick – Abenteurerin, Überraschungspaket und Genussmensch – allein mit dem Fahrrad von Brüssel bis ins toskanische Lucca unterwegs war. Auf dieser Reise wurde ihr klar: Es braucht mehr spannende Alternativen, mit wenig oder ganz ohne Alkohol. Heute präsentiert sie eine neue Produktlinie, die genau das lebt: hochwertige Getränke, die wirklich allen Freude machen. Obix ist ihre neueste Kreation – ein spritziger Weißer aus italienischen Trauben, nur ganz leicht fermentiert. Genau so, dass feine Perlen entstehen, aber kein Alkohol. Das Ergebnis kann sich sehen (und schmecken!) lassen: nicht pasteurisiert, ohne Zuckerzusatz, ohne Zusatzstoffe oder Konservierungsmittel. Einfach die puren, authentischen Aromen frisch gepresster Trauben – in seiner natürlich prickelnden Form.9,80 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
Ähnliche Suchbegriffe für Ethical
-
F-SECURE Internet Security Antivirus-Sicherheit 1 Lizenz(en) 1 Jahr(e)Auf einen Blick TypAntivirus-Sicherheit Software-TypAbonnement Anzahl Lizenzen1 Lizenz(en) Lizenzterm1 Jahr(e) VerteilungstypDownload Alle technischen Daten anzeigen (9 Angaben) LizenzTypAntivirus-SicherheitSoftware-TypAbonnementAnzahl Lizenzen1 Lizenz(en)Lizenzterm1 Jahr(e)Anzahl der verwalteten Geräte1 MerkmaleVerteilungstypDownload SystemanforderungUnterstützt Windows-BetriebssystemeJaUnterstützt Mac-BetriebssystemeJaUnterstützte mobile BetriebssystemeAndroid, iOS Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.29,46 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Florian, Dalwigk: Ethical HackingEthical Hacking , Du bist neugierig auf das Thema Hacking und willst verstehen, wie es funktioniert? Dann ist das Buch "Ethical Hacking" von Florian Dalwigk genau das Richtige für dich! Als erfolgreicher YouTuber mit über 90.000 Abonnenten und Autor des Bestsellers "Python für Einsteiger" weiß Florian Dalwigk, wie man komplexe Themen einfach und anschaulich erklärt. In diesem interaktiven Buch lernst du alles Wichtige übers Hacking, Penetration Testing und Kali Linux. Du lernst, wie man wichtige Pentesting-Werkzeuge wie nmap, hydra, sqlmap, fcrackzip, exiftool und hashcat einsetzt und bekommst eine Einführung in die Netzwerktechnik und Kryptographie. Doch Ethical Hacking ist mehr als nur Werkzeuge und Techniken. Florian Dalwigk legt großen Wert darauf, dass Verständnis und Praxis Hand in Hand gehen. Denn nur wer versteht, was er tut, kann wirklich erfolgreich sein. Du erfährst, wie verschiedene Verschlüsselungstechniken funktionieren und wie du deine eigene Sicherheit verbessern kannst. Ideal für Einsteiger: Dank vieler Schritt-für-Schritt-Anleitungen Einzigartiger Ansatz: Du lernst, wichtige Pentesting-Werkzeuge in Python selbst zu programmieren. Interaktives Lernvergnügen: Mit vielen Challenges und Aufgaben kannst du das gelernte Wissen in der Praxis anwenden. Praxisnah: Dank vieler Übungen kannst du das Wissen sofort anwenden und hast extrem schnellen Lernerfolg. Community-Feedback: Dieses Buch ist das langersehnte Werk, das sich Florians Community gewünscht hat. Zögere nicht länger und werde zum Ethical-Hacker! Bestell jetzt das Buch und entdecke die spannende Welt des Hackings. , Sonstige > Werkstattbedarf , Erscheinungsjahr: 202404, Produktform: Kartoniert, Autoren: Florian, Dalwigk, Seitenzahl/Blattzahl: 572, Keyword: buch für informatiker; cyber security; cybersecurity; edv; edv buch; hacken lernen; hacker buch; hacking; hacking & security; hacking buch; hacking lernen; informatik buch; informatiker; kali linux; penetration testing; programmieren; programmierer bücher; prorgammieren lernen; python; python lernen, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Informatik, Fachkategorie: Angewandte Informatik~Informatik, Warengruppe: HC/Informatik/EDV/Sonstiges, Fachkategorie: Computerkriminalität, Hacking, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Eulogia Verlags GmbH, Verlag: Eulogia Verlags GmbH, Verlag: Eulogia Verlags GmbH, Länge: 209, Breite: 147, Höhe: 36, Gewicht: 808, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Graham, Daniel G.: Ethical HackingEthical Hacking , A Hands-on Introduction to Breaking In , > , Erscheinungsjahr: 20211102, Produktform: Kartoniert, Autoren: Graham, Daniel G., Themenüberschrift: COMPUTERS / Security / Networking, Keyword: nerd gifts for men;programmer gifts;computer programmer gifts;geeky gifts;tech gifts;gifts for nerds;geek gifts;gifts for geeks;social engineering;network attacks;pentesting;ethical hacker;ethical hacking;networking;technology;security;hacking;coding;computers;privacy;hackers;computer;code;computer programming;python;python programming;clean code;cyber security;tech;cybersecurity;penetration testing;computer networking;network security;computer books;coding for beginners;python for beginners, Fachschema: Englische Bücher / Naturwissenschaften~Hacker (EDV)~Internet / Politik, Gesellschaft~Programmiersprachen~EDV / Theorie / Sicherheit~Datensicherheit / Netz~Datenschutz, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Netzwerksicherheit~Datenschutz, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 176, Höhe: 23, Gewicht: 736, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Wie kann man sicherstellen, dass Filesharing legal und ethical ist?
1. Durch die Nutzung von legalen und lizenzierten Plattformen für den Austausch von Dateien. 2. Durch das Einhalten von Urheberrechten und Nutzungsbedingungen. 3. Durch den respektvollen Umgang mit den Werken anderer und die Vermeidung von illegalen Downloads. **
-
Wie lautet die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?"
Die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?" wäre "Gibt es eine Ethical Hacking Ausbildung?" oder "Wo kann man eine Ethical Hacking Ausbildung machen?" **
-
Kann man durch ein Ingenieurinformatik-Studium ein Ethical White Hacker werden?
Ein Ingenieurinformatik-Studium kann eine gute Grundlage für eine Karriere als Ethical White Hacker bieten. Während des Studiums können Kenntnisse in Bereichen wie Netzwerksicherheit, Kryptographie und Programmierung erworben werden, die für das Ethical Hacking wichtig sind. Es ist jedoch auch wichtig, zusätzliche spezialisierte Schulungen und Zertifizierungen zu absolvieren, um die erforderlichen Fähigkeiten und Kenntnisse für eine Karriere als Ethical White Hacker zu erlangen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.